
 孙玲的空间
1. 实验拓扑与需求分析
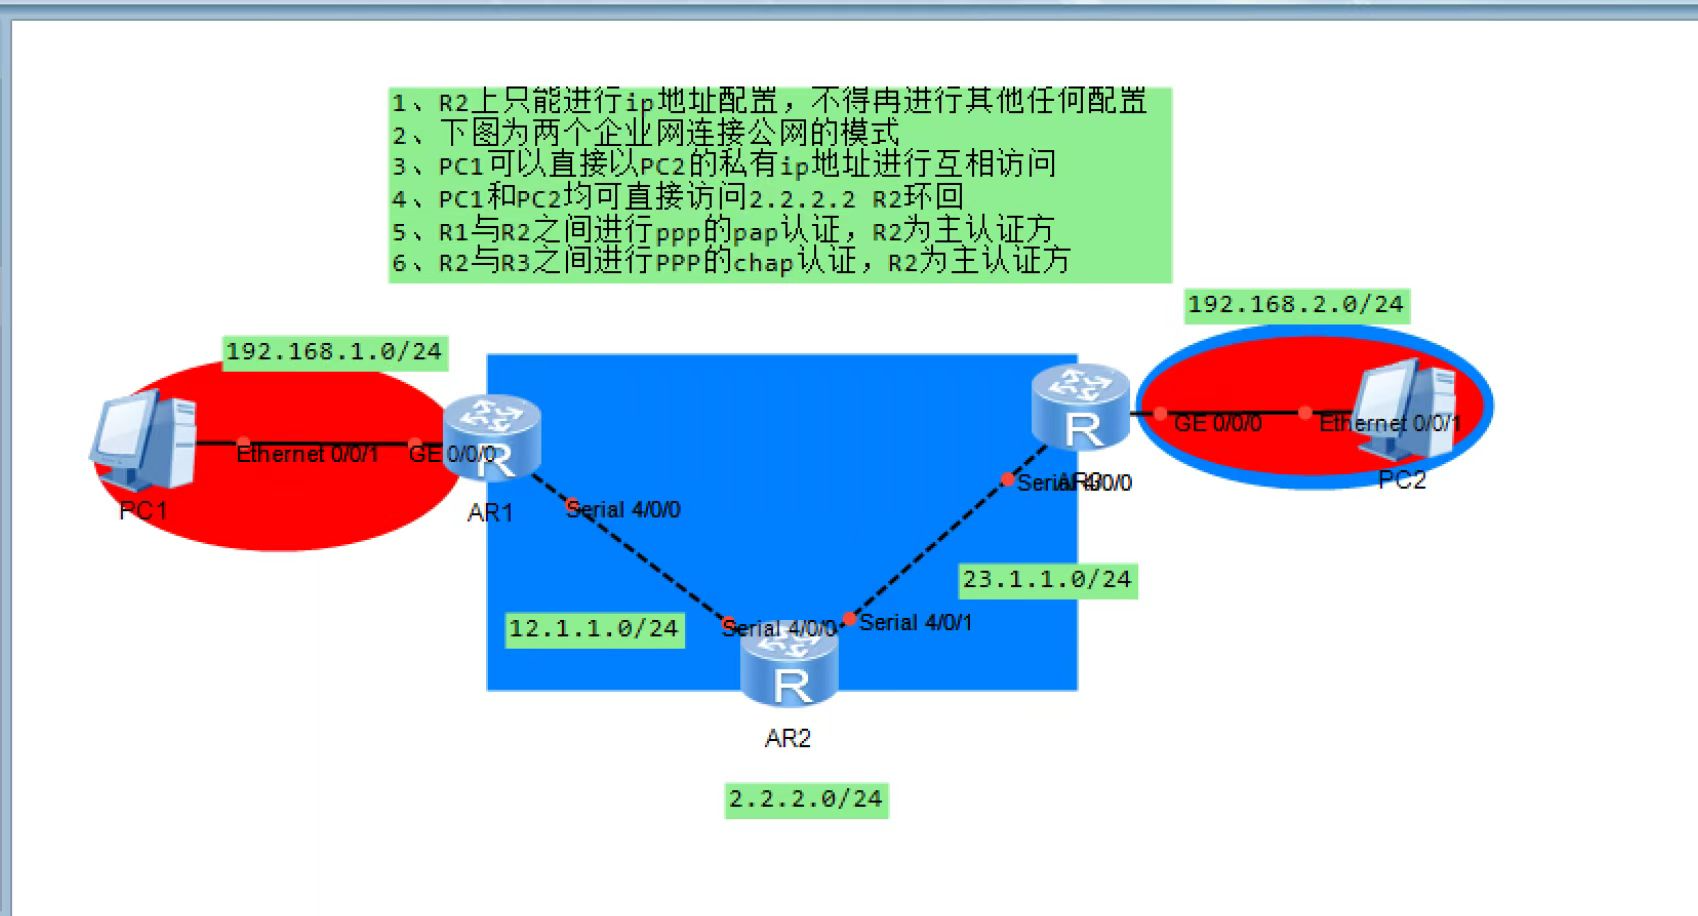
这个实验模拟了两个企业网络通过公网互联的典型场景。拓扑中包含三台路由器(R1、R2、R3)和两台PC机,其中R2作为公网核心设备,R1和R3分别属于两个不同的企业私有网络。实验需要实现三个核心需求:
- 内网互通:PC1(192.168.1.0/24)与PC2(192.168.2.0/24)能够通过私有IP直接通信
- 公网访问:两个企业网内的PC都能访问R2的环回口2.2.2.2/24
- 安全认证:R1-R2之间配置PPP PAP认证,R2-R3之间配置PPP CHAP认证
关键点:GRE隧道解决私网穿越公网的问题,NAT解决私网访问公网的回包问题,PPP认证提供链路安全。
需要模型API调用? 免费领10W Token,多模型网关一键接入 Claude、DeepSeek 等主流模型。
2. 基础网络配置
2.1 接口IP地址配置
首先需要为所有设备配置基础IP地址,这是后续所有功能的基础。配置时需要注意:
- 公网接口使用12.1.1.0/24和23.1.1.0/24网段
- 私网接口使用192.168.1.0/24和192.168.2.0/24网段
- R2的环回口使用2.2.2.2/24
bash复制# R1配置
[R1]interface GigabitEthernet0/0/0
[R1-GigabitEthernet0/0/0]ip address 192.168.1.1 24
[R1-GigabitEthernet0/0/0]interface Serial4/0/0
[R1-Serial4/0/0]ip address 12.1.1.1 24

# R2配置
[R2]interface Serial4/0/0
[R2-Serial4/0/0]ip address 12.1.1.2 24
[R2-Serial4/0/0]interface Serial4/0/1
[R2-Serial4/0/1]ip address 23.1.1.2 24
[R2-Serial4/0/1]interface LoopBack0
[R2-LoopBack0]ip address 2.2.2.2 24

# R3配置
[R